

Shadow AI : Bitdefender donne aux DSI une vue d’ensemble
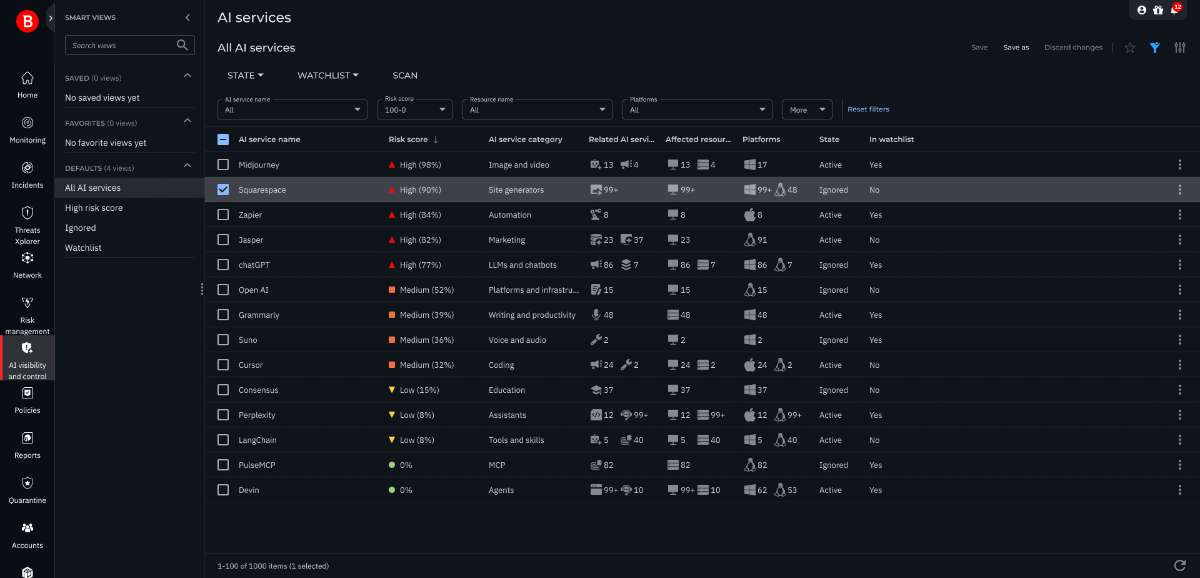
GravityZone AI Visibility and Control recense les outils d’IA utilisés dans l’entreprise afin d’adapter les règles de sécurité à leur niveau de risque.
L’adoption de l’intelligence artificielle ne suit pas toujours le calendrier établi par les directions informatiques. Les collaborateurs peuvent utiliser un chatbot, un assistant de développement ou une application SaaS enrichie par l’IA avant même que cet usage ait été recensé. Ce décalage transforme la visibilité en préalable à toute politique de gouvernance. Selon une étude mondiale de Bitdefender menée auprès de 1 200 professionnels de la cybersécurité, 47 % des organisations ne disposent pas d’une visibilité complète sur les outils d’IA employés par leurs collaborateurs. Le cabinet d’étude Gartner estime par ailleurs que plus de 40 % des entreprises connaîtront, d’ici 2030, un incident de sécurité ou de conformité lié à un usage non autorisé de shadow AI.
Distinguer l’usage professionnel du risque inconnu
Bitdefender répond à cette difficulté avec GravityZone AI Visibility and Control. Le module utilise l’agent GravityZone déjà présent dans l’environnement pour identifier les outils et applications d’IA employés. Son périmètre comprend les chatbots, les modèles de langage exécutés localement, les assistants de développement, les agents autonomes, les serveurs Model Context Protocol et les services SaaS intégrant des fonctions d’IA.La solution évalue ensuite chaque usage et lui attribue un niveau de risque. Cette classification vise à éviter une politique uniforme qui traiterait de la même manière une application professionnelle approuvée et un outil inconnu manipulant des informations sensibles. Les équipes peuvent ainsi concentrer leurs efforts sur les activités non autorisées ou les plus exposées.
Les contrôles existants de GravityZone, notamment le contrôle des applications et le filtrage web, permettent ensuite d’autoriser, de restreindre ou de bloquer un outil selon les règles définies. La gouvernance ne repose donc plus uniquement sur une charte ou sur une liste déclarative. Elle peut être appliquée à partir des usages réellement observés.
Faire évoluer les politiques avec les pratiques
Cette approche accompagne une transformation plus large du rôle de la DSI. L’enjeu n’est plus seulement de sélectionner les solutions officiellement mises à disposition, mais de comprendre comment les équipes utilisent l’IA au quotidien. Une politique trop restrictive risque de déplacer les usages hors du champ de contrôle, tandis qu’une autorisation générale peut exposer les données et les identités de l’entreprise. GravityZone AI Visibility and Control est disponible pour les nouveaux clients et les clients existants sous Windows.
La prise en charge d’autres systèmes d’exploitation est prévue ultérieurement.
La gouvernance de l’IA devient ainsi un processus continu, fondé sur l’observation, l’évaluation et l’ajustement des règles. Une entreprise ne peut pas décider quels usages accepter tant qu’elle ignore ceux qui existent déjà. Dans ce domaine, la visibilité ne constitue pas une fonction supplémentaire : elle détermine la capacité même de l’organisation à faire des choix.